
個人情報漏洩の原因と対策|侵入の仕組みからクラウドとローカルの違いまで
個人情報の漏洩は、ニュースで見かけない週がないほど続いています。この記事では、漏洩の原因とセキュリティが破られる仕組み、クラウドとローカルの違いを順に説明します。最も危険なシナリオと、今日から取れる対策もまとめました。専門用語は出てきた場所で解説します。
個人情報漏洩とは何か
法律では「漏えい・滅失・毀損」の3つ
日常では「漏洩」と書きますが、個人情報保護法では「漏えい」と書きます。対象は漏えいだけではありません。「漏えい・滅失・毀損」の3つが、同じ重さで扱われます。
- 漏えい:個人データが外部に出ること。メールの誤送信や不正アクセスによる持ち出しが当たります。
- 滅失:個人データが失われること。紛失や誤削除が当たります。
- 毀損:個人データが書き換えられたり、使えなくなったりすること。ランサムウェアで暗号化された場合などが当たります。
つまり「外に出ていないから報告は不要」とは限りません。盗まれていなくても、読めなくなった時点で問題になる場合があります。
用語メモ
個人情報と個人データ:個人情報は、生存する個人を特定できる情報全般です。個人データは、その中でも検索できるようにデータベース化されたものを指します。報告や通知の義務は、主に個人データの漏えい等に対して生じます。
報告が義務になる条件
漏えい等が起きて個人の権利利益を害するおそれがある場合、事業者には義務が生じます。個人情報保護委員会への報告(速報・確報)と、本人への通知です(個人情報保護法第26条、個人情報保護委員会)。対象になる事態は「報告対象事態」と呼ばれ、個人情報保護法施行規則第7条に定められています。
報告対象事態の代表例は次の4つです。
- 病歴など要配慮個人情報が含まれる
- クレジットカード番号など、不正利用で財産的被害が出るおそれがある
- 不正アクセスなど、不正の目的による漏えいのおそれがある
- 漏えいした人数が1,000人を超える
期限は、速報がおおむね3〜5日以内、確報が原則30日以内です。不正の目的による場合の確報は60日以内とされています。社内に「誰が判断し、誰が報告するか」が決まっていないと、この期限は思った以上に短く感じます。
漏洩の原因は「ミス」と「攻撃」の2系統
社内からの漏えいは、ほとんどがヒューマンエラー
漏洩というと、ハッカーによる攻撃を思い浮かべる人が多いはずです。しかし件数で見ると様子が違います。自社内からの漏えい原因の約81.9%は、誤交付・誤送付・誤廃棄などのヒューマンエラーです(個人情報保護委員会「令和7年度個人情報保護委員会年次報告」)。
具体的には、次のようなものです。
- メールの宛先間違い、BCCにすべきところをCCで送った
- 別の人の請求書を添付した
- 共有リンクの公開範囲を「全員」にしたまま放置した
- 顧客リストの入ったパソコンやUSBメモリの紛失
- 廃棄した書類やパソコンからデータが読み出された
派手さはありません。それでも大半を占めるのは、毎日の業務のどこにでも起きる隙があるからです。
委託先からの漏えいは、不正アクセスが中心
一方で、委託先から漏えいした事案では様子が逆になります。令和6年度の年次報告では、原因の約63.6%(2,248件中1,429件)が不正アクセスでした(個人情報保護委員会「令和6年度個人情報保護委員会年次報告」)。
自社の管理は固めても、業務を預けた先が破られれば、預けた個人データも出てしまいます。クラウドサービスや外部の制作会社、配送や印刷の委託先も同じです。「自社だけ守れば済む」時代ではありません。
件数と規模は別の話
もうひとつ押さえたい点があります。件数が多い原因と、被害人数が大きい原因は別だということです。誤送信は1件あたりの人数が少なく、数件から数十件で済むことが多いはずです。不正アクセスは、一度の侵入で何万、何十万の人のデータが出ます。
個人情報保護委員会によると、2026年4月1日〜10月16日の不正アクセスによる漏えい等(速報)は2,094件でした。影響を受けた延べ本人数は約2億6,000万人です(個人情報保護委員会「最近の不正アクセスによる個人データの漏えい等の傾向(2026年10月28日)」)。単純計算で、1件あたり平均およそ12万人になります。
セキュリティはどうやって突破されるのか
壁を壊すのではなく、正面玄関から入ってくる
「セキュリティの突破」と聞くと、映画のように高度なプログラムで壁を破る場面を想像しがちです。実際には、盗んだ「正しいIDとパスワード」で普通にログインしてくる侵入も、大きな割合を占めます。
日本IBMの「IBM X-Force脅威インテリジェンス・インデックス2026」では、外部侵入の初期手口のうち、外部公開アプリケーションの悪用が40%でした。正規アカウントの認証情報の悪用も32%を占めます。つまり、鍵を壊すのではなく、本物の鍵を手に入れて入ってくる形は、大きな割合を占めているのです。
認証情報はどこから盗まれるのか
主な入手経路は2つあります。
用語メモ
フィッシング:実在の企業や取引先を装ったメールやSMSで、偽のログイン画面に誘導し、IDとパスワードを入力させる手口です。
インフォスティーラー:感染したパソコンから、ブラウザに保存されたIDやパスワードを盗み出すマルウェア(悪意あるソフトウェア)です。情報窃取型マルウェアとも呼ばれます。
盗まれた認証情報は、売買されることがあります。さらに、別のサービスで使い回されているパスワードを狙う攻撃もあります。これは「クレデンシャルスタッフィング(認証情報の使い回しへの総当たり)」と呼ばれます。ひとつのサービスで漏れたパスワードが、別のサービスの侵入口になるわけです。
古い機器の弱点も入口になる
もうひとつの入口が、ソフトウェアや機器の脆弱性(ぜいじゃくせい)です。脆弱性とは、プログラムの欠陥や設定の穴のことを指します。外部から社内に接続するVPN(仮想専用線)機器や、更新されていないOSが典型です。修正プログラム(パッチ)を当てないまま使うと、攻撃者に見つかりやすくなります。
攻撃者は、人が一社ずつ調べるのではなく、自動化ツールでインターネット上を網羅的に探します。会社の大きさや知名度を見て選んでいるわけではありません。
侵入後の流れ
侵入に成功したあとは、おおむね次のように進みます。
- 入手フィッシングやマルウェアで認証情報を手に入れる
- 侵入正規のIDで普通にログインする
- 拡大管理者権限を得て、ほかの端末やサーバーへ広げる
- 持ち出し個人データを外部へ送る
- 脅迫データを暗号化し、公開すると脅して金銭を要求する
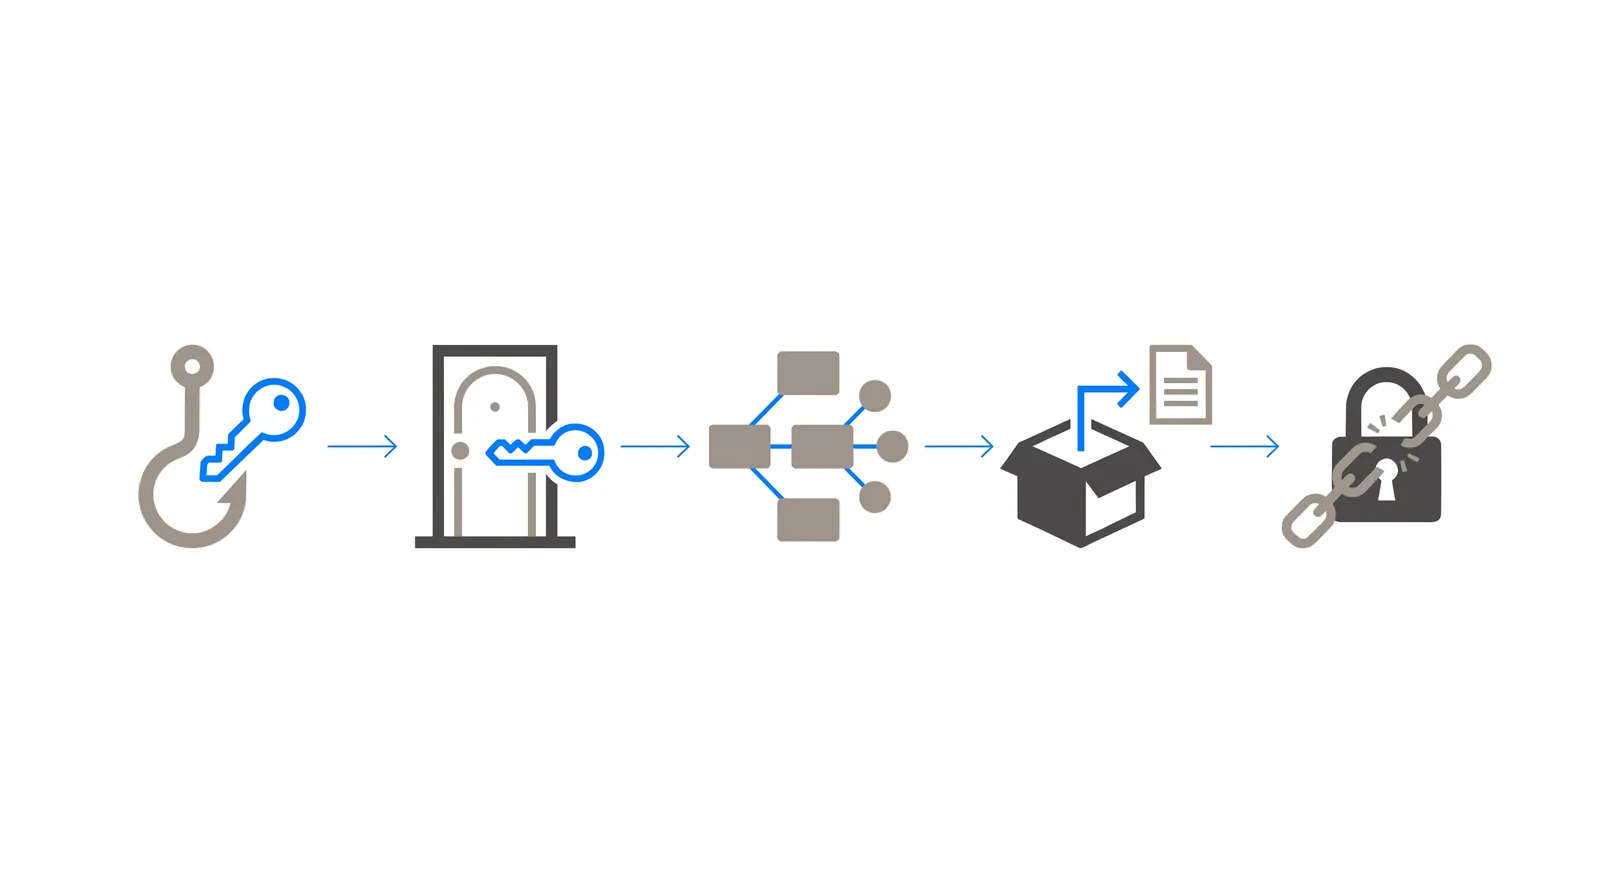
ここまでの時間は、数日から数週間かかることもあります。つまり、早く気づければ途中で止められる可能性があります。
AIが攻撃を後押ししている
生成AIの普及で、攻撃側も楽になっています。日本IBMの「2026年データ侵害のコストに関する調査レポート」では、悪意あるデータ侵害の25%、つまり4件に1件がAIを活用した攻撃でした。ディープフェイクによるなりすましや、AIが生成したマルウェアなどが含まれます。
文面の不自然さで見抜けた「怪しい日本語のメール」は、減っていくと考えています。見た目の違和感だけに頼る防御は、これから通用しにくくなります。
クラウドとローカルはどちらが安全か
責任の線引きが違う
結論から言うと、どちらが絶対に安全ということはありません。違いは「誰が何を守るか」にあります。
クラウドには「責任共有モデル(Shared Responsibility Model)」という考え方があります。インフラ基盤、つまりデータセンターやサーバーの管理はクラウド事業者の責任です。一方で、ID・パスワードの管理、多要素認証の設定、アクセス権限、入力するデータの扱いは、利用する企業の責任になります(総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン第3版」、IPA「中小企業のためのクラウドサービス安全利用の手引き」)。
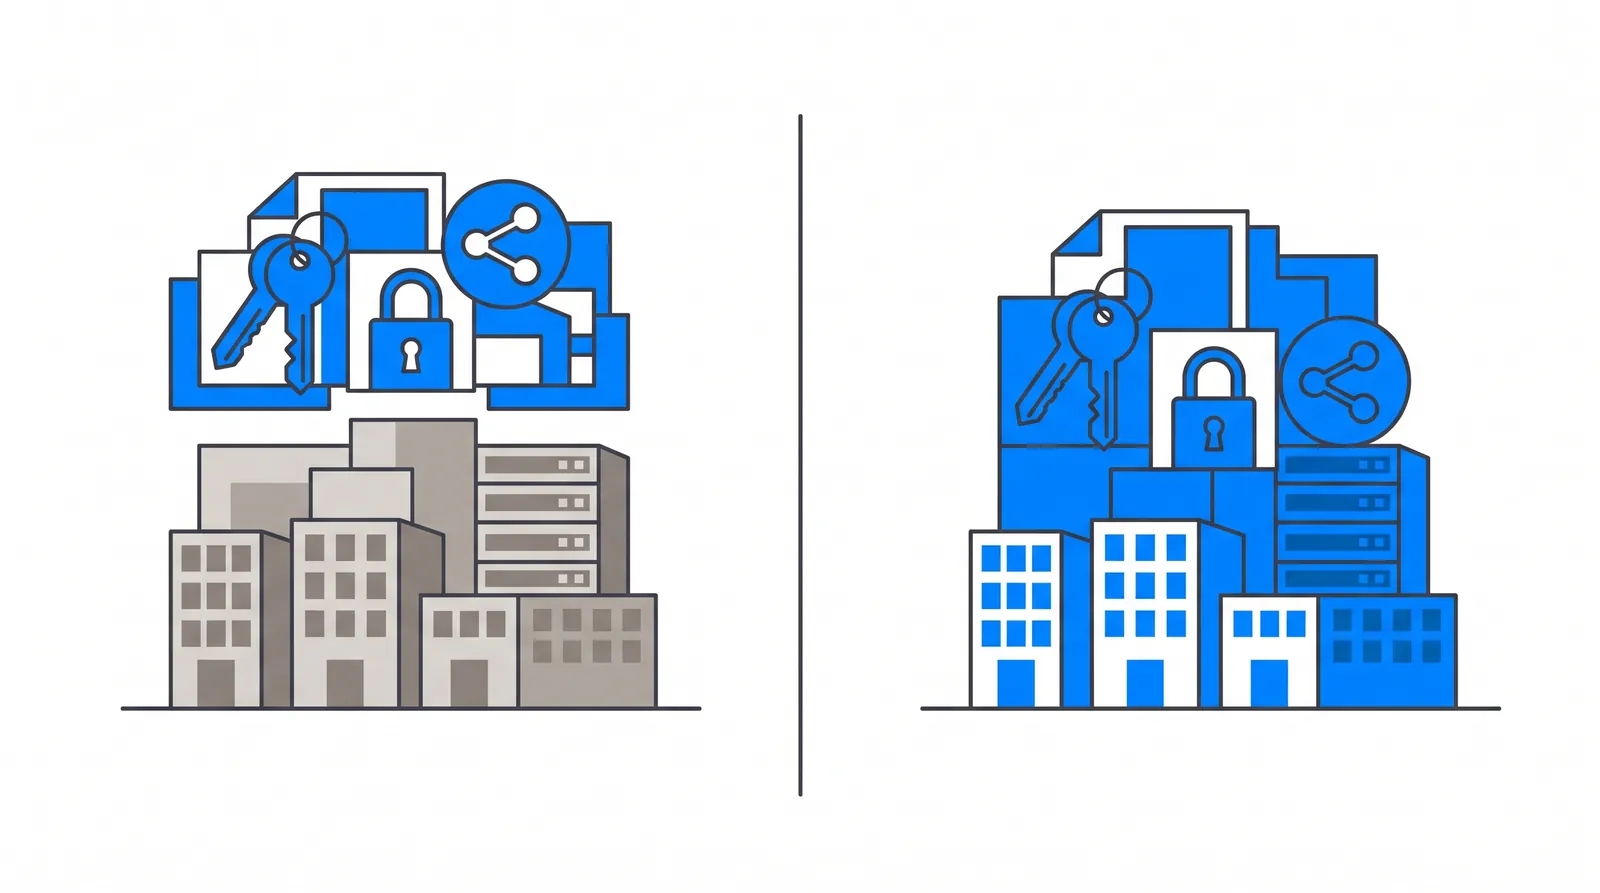
クラウドの場合
- 基盤の保守と物理的な警備は事業者が行う
- 利用者はID管理・権限・多要素認証を担う
- 共有リンクの誤公開は利用者の責任範囲
- 設定の誤りが漏えいに直結しやすい
ローカル(オンプレミス)の場合
- サーバーや機器の管理は自社が担う
- OSやVPN機器のパッチ適用も自社の仕事
- USBメモリの持ち出しや紛失のリスクがある
- 専任担当がいないと対策が追いつきにくい
「ネットに繋がないから安全」は誤解
ローカルなら外部につながっていないから安全、と考える人もいます。しかし実際の社内環境は、メールもVPNもあり、完全には閉じていません。パッチ未適用の機器や、許可のない端末の持ち込み(シャドーIT)、内部不正といった弱点があります。専門の担当者がいない環境では、かえって脆弱になりやすいのが現実です。
選ぶときの考え方
選ぶ基準は「どちらが安全か」ではなく「自社で守りきれるのはどちらか」です。
- 専任のIT担当を置けない場合は、基盤の保守を任せられるクラウドが有力な選択肢になります。
- ただし、多要素認証と権限設定を自社でやり切ることが条件です。
- ローカルを選ぶなら、パッチ適用・バックアップ・持ち出し管理を、誰がいつやるか決めておく必要があります。
日本は特別なのか。心配したほうがいいのか
世界でも同じことが起きている
日本だけが狙われているわけではありません。日本IBMの調査では、世界のデータ侵害の平均コストは499万ドルです。日本の平均コストも高い水準が続いています。AIを使った攻撃が4件に1件という数字も、世界全体の調査です。
日本の報告件数は年によって増減しています。令和6年度(2024年度)の漏えい等報告の処理件数は19,056件で、過去最多でした。前年度から57%増えています(個人情報保護委員会「令和6年度個人情報保護委員会年次報告」)。令和7年度(2025年度)は17,139件で、前年度から約10%減りました(同「令和7年度個人情報保護委員会年次報告」)。
件数の増減には、被害そのものの変化に加えて、報告制度の浸透による届け出の変化も関わると考えています。国ごとの制度が違うため、件数だけで日本が特別に危ないとは言えません。
「うちは小さいから大丈夫」は成り立たない
攻撃者は無差別に脆弱性を探します。そのため、規模が小さいことは守りになりません。さらに、大企業と取引している中小企業が、侵入の踏み台として狙われる例もあります。大企業の守りが固いほど、取引先の弱い部分が突かれやすくなります。
あまり気にしなくても大丈夫ですか。それとも心配したほうがいいですか。
怖がる必要はありませんが、気にしないという選択はお勧めできません。漏洩は「起きるかどうか」ではなく「起きたときにどこまで広がるか」で考えるものです。多要素認証やバックアップなど、費用の小さい対策だけで防げる被害はかなりあります。
もっとも危険なシナリオ
二重脅迫型ランサムウェアとサプライチェーン
専門家が最も警戒しているのは、次の組み合わせです。
用語メモ
二重脅迫型ランサムウェア:データを暗号化して使えなくしたうえで、「金を払わなければ盗んだデータを公開する」と重ねて脅す手法です。バックアップから復旧できても、流出の脅迫は残ります。
サプライチェーン攻撃:取引先や委託先など、つながりのある会社の弱いところから侵入し、本命の相手に迫る手法です。
IPA(独立行政法人情報処理推進機構)は「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)」を公表しています。この文書は、サプライチェーンを通じた侵害への対策に触れています。あわせて、窃取された情報が公開脅迫や不正売買に悪用される二次被害の危険性も指摘しています。自社だけでなく、取引先の業務停止や二次被害にまで広がるおそれがあります。
被害が連鎖していく流れ
最悪の場合、次のように連鎖します。
- 発生認証情報が盗まれ、気づかないうちに侵入される
- 顕在化システムが暗号化され、業務が止まる
- 脅迫個人データの公開をほのめかされる
- 拡大取引先にも影響が及び、連絡と説明に追われる
- 対応報告と本人通知の義務が生じ、損害賠償の請求や信用の低下につながる
業務の停止、調査費用、お客様への対応、取引の見直しが同時に来ます。金額よりも、信頼の回復に年単位で時間がかかる点が一番の重荷になります。
これから増えると考えられるもの
今後も起きうることを、いくつか挙げます。いずれも見通しであり、断定ではありません。
- 本物そっくりの文面や音声を使った、AI支援のなりすまし
- 社員が生成AIに顧客情報や社内資料をそのまま入力してしまう事故
- 設定ミスやパッチの遅れを自動で探し続ける攻撃
生成AIの入力ルールは、これから整備が求められる分野です。個人情報を入力してよいか、どのサービスなら許可するかを決めておくと、事故を防げます。
今日からできる漏えい対策
優先順位をつけて、効くものから
対策は数が多く、全部を一度にはできません。効果が大きく、費用が小さいものから進めるのが現実的です。
- 多要素認証(MFA)を入れるパスワードに加え、スマホの確認コードなど2つ目の要素を求める仕組みです。認証情報が盗まれても、侵入されにくくなります。メールとクラウドから始めます。
- パスワードを使い回さないパスワード管理ツールで、サービスごとに別の長い文字列を使います。
- 更新を後回しにしないOS、ソフト、VPN機器のパッチを定期的に当てます。
- 権限を絞る「必要な人に、必要な範囲だけ」という最小権限の原則で、共有フォルダとクラウドの設定を見直します。
- バックアップを分けて持つネットワークから切り離した保管先を作ります。暗号化されても復旧しやすくなります。
- 誤送信を仕組みで減らす送信前の確認画面、宛先の自動チェック、添付ファイルのパスワード以外の共有方法を検討します。
- 委託先を確認する個人データを預ける先の管理体制と、事故時の連絡ルートを確認します。
事故が起きたときの初動
起きてしまったときは、次の順に動きます。
- 被害を広げない(疑わしい端末をネットワークから切り離す)
- 状況を記録する(いつ、何が、どこまで)
- 社内の責任者と、必要に応じて専門業者に連絡する
- 報告対象事態に当たるかを判断し、個人情報保護委員会への報告と本人への通知を進める
用語メモ
フォレンジック調査:パソコンやサーバーに残された記録を解析し、侵入経路や漏えいの範囲を科学的に突き止める調査です。範囲が分からないと、通知すべき相手も決められません。
慌てて端末の電源を切ったり、初期化したりすると、調べるための記録が消えることがあります。切り離しまでにとどめ、調査は専門家に任せる判断が望ましいです。
自社の守りを確認するチェックリスト
- メールとクラウドに多要素認証を設定している
- パスワードを使い回していない
- OSとVPN機器の更新状況を把握している
- 退職者のアカウントを速やかに無効にしている
- 個人データを預けた委託先を一覧にしている
- 漏えいが起きたときの連絡先と判断者を決めている
- 生成AIに入力してよい情報の範囲を決めている
まとめ
- 漏洩の原因は2系統あり、令和6年度の年次報告では、社内では誤交付・誤送付・誤廃棄などのヒューマンエラーが約83.5%を占める一方、委託先では不正アクセスが約63.6%を占めています。
- 侵入の多くは壁を壊すのではなく、盗まれた正しいIDとパスワードを使った正面からのログインです。
- クラウドでもローカルでも、守る責任は利用者に残ります。選ぶ基準は「自社で守りきれるか」です。
- 最も危険なのは、二重脅迫型ランサムウェアとサプライチェーンの弱点が重なり、取引先まで被害が広がる場合です。
- 対策は、多要素認証・パスワード管理・更新・権限・バックアップ・誤送信防止の順で進めると、少ない費用で効果が大きくなります。
IT・AI・セキュリティのご相談
システム開発やAIの社内活用、セキュリティ対策まで、現場の事情に合わせてお手伝いします。ご相談とお見積もりは無料です。
相談する